Cet article décrit une chaîne d’attaque observée lors d’un audit de sécurité, commençant par une vulnérabilité Path Traversal sur un endpoint de téléchargement (/Download) d’un serveur IIS. Cette faiblesse a permis l’exfiltration de fichiers sensibles (ex : web.config) contenant des identifiants, puis la compromission d’un compte Office 365 (pas de MFA).
Contexte
- Fonctionnalité vulnérable : endpoint Download (paramètres
file/path). - Environnement : IIS / Windows.
- Comportement risqué observé : absence de normalisation et de validation des chemins côté serveur → possibilité d’injecter des séquences pour remonter l’arborescence (
.., chemins absolus, encodages).
Pris séparément, lecture de fichier = fuite. Enchaînés (fichiers de config + comptes externes non protégés), cela mène à un takeover complet.
La faille : un chemin fourni par le client
Un Path Traversal permet d’accéder à des fichiers situés en dehors du dossier prévu par l’application.
Ici, la fonctionnalité acceptait des paramètres de chemin fournis par le client et les utilisait directement pour ouvrir et renvoyer des fichiers. Sur Windows/IIS, un paramètre path mal nettoyé peut pointer vers C:\Windows\system.ini ou C:\inetpub\wwwroot\web.config et forcer le serveur à renvoyer ces fichiers.
Risques : lecture de fichiers de configuration, backups, logs, scripts — autant de sources potentielles d’identifiants et de secrets.
Preuve de concept et fichiers récupérés
Requête reproduite (PoC) :
GET /Download?file=system.ini&path=C%3a%5cwindows%5csystem.ini%20 HTTP/1.1
Host: app.example
Résultat observé : le serveur renvoie le contenu de C:\Windows\system.ini.
Fichiers sensibles récupérés lors de l’audit (exemples) :
web.config(chaînes de connexion, credentials SMTP, paramètres d’application)hosts- fichiers de logs (potentiellement tokens ou traces d’erreurs)
- backups / fichiers
*.bakou*.old
Lors de l’audit, web.config contenait des paramètres SMTP utilisables. Ces identifiants ont permis de se connecter à un compte Office 365 (absence de MFA), donnant accès à la boîte mail et à OneDrive.
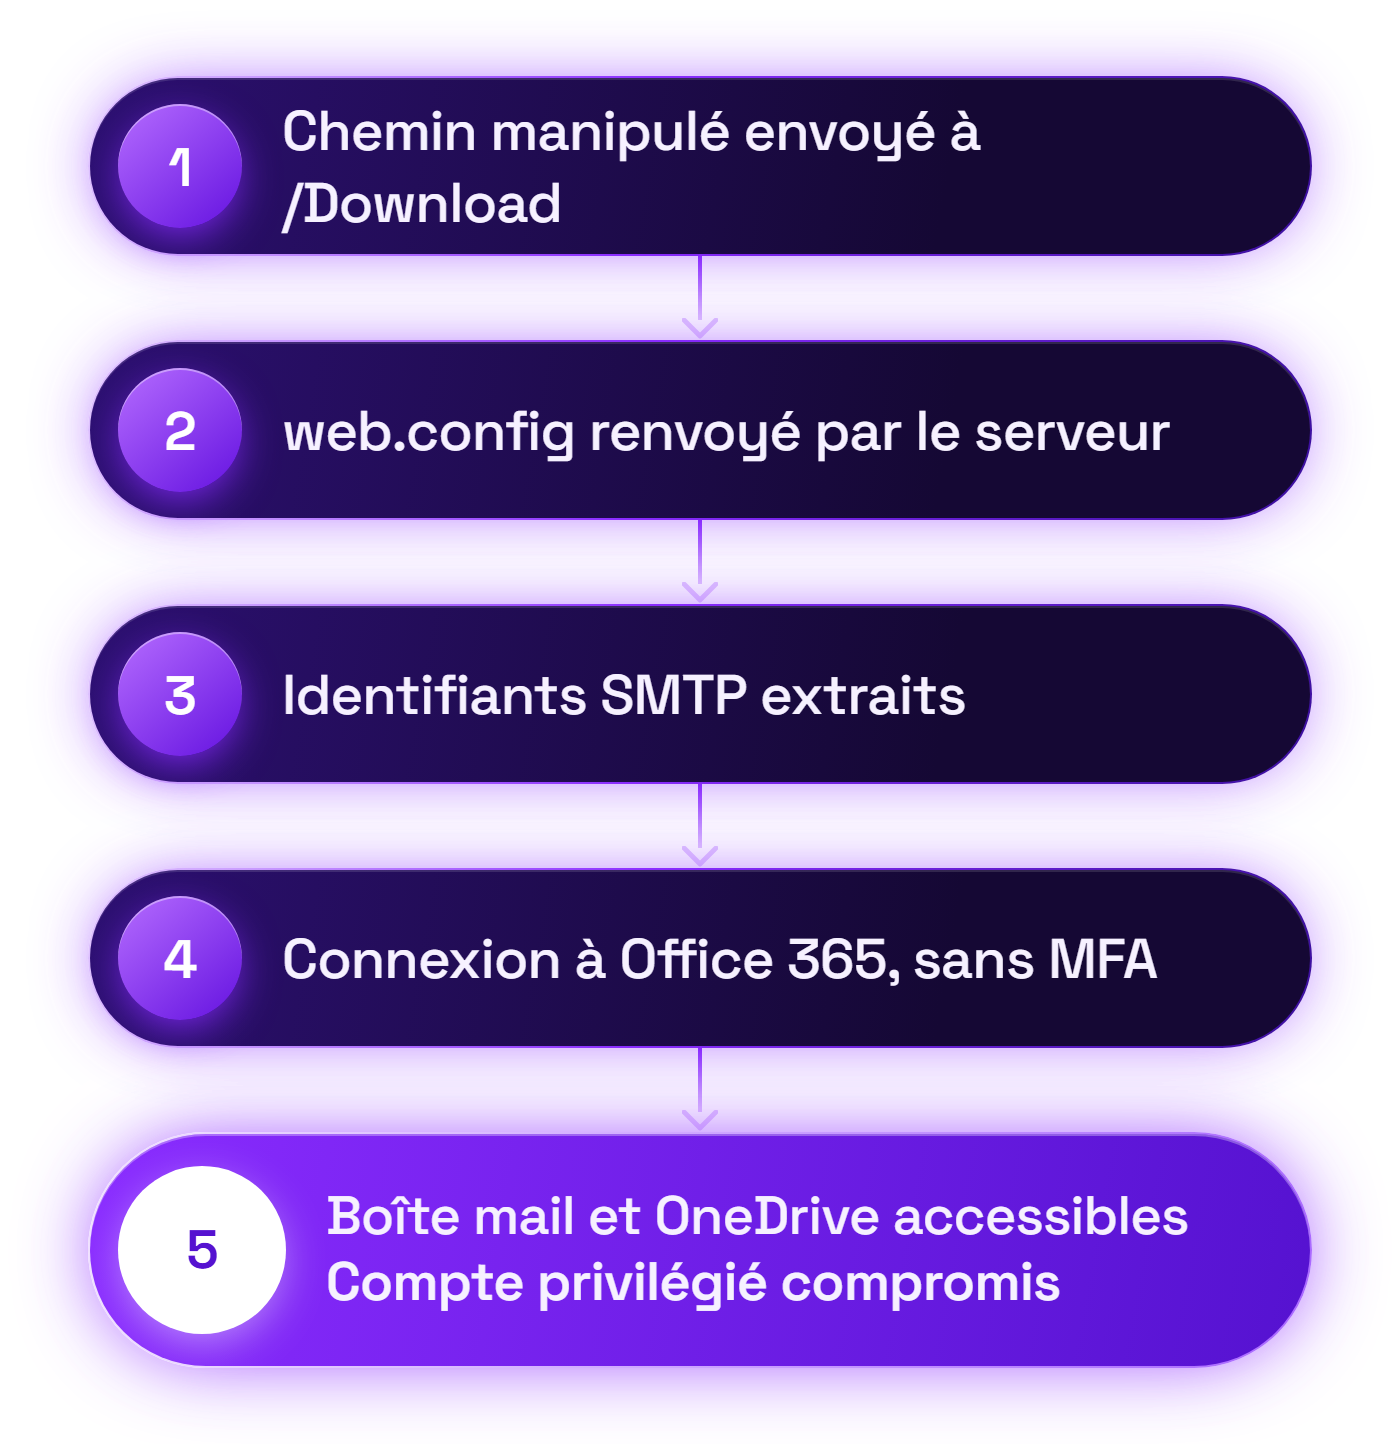
La chaîne d’attaque
- L’attaquant exploite
/Downloaden fournissant unpathmanipulé. - Le serveur renvoie des fichiers sensibles (ex :
web.config). - L’attaquant extrait des identifiants et des clés (SMTP, DB, API keys).
- Il réutilise les identifiants pour se connecter à des services externes (Office 365), sans MFA.
- Il accède à la boîte mail et à OneDrive → exfiltration d’e-mails et de pièces jointes, possibilité de réinitialiser des mots de passe internes via les mails.
Résultat : prise de contrôle d’un compte privilégié et mouvement latéral.
Impact
- Portée : lecture arbitraire de l’arborescence accessible au processus applicatif.
- Gravité : critique. Une seule requête permet d’extraire des secrets menant à un takeover complet.
Correctifs recommandés (priorité haute)
Corriger la faille
Filtrer .. ou certains caractères ne suffit pas : les encodages et les chemins absolus permettent souvent de contourner ce type de liste noire.
- Ne plus accepter de chemin venant du client. Le plus sûr est de recevoir un identifiant de document et de le faire correspondre, côté serveur, à un fichier précis.
- Sinon, comparer le nom à une liste de fichiers autorisés (allow-list), plutôt que d’essayer d’interdire certains caractères.
- En dernier recours, vérifier le chemin final une fois résolu : il doit rester dans le dossier prévu.
Exemple en C#, où Path.Combine ignore le dossier de base si le second chemin est absolu :
var dossier = Path.GetFullPath(@"C:\app\documents") + Path.DirectorySeparatorChar;
var chemin = Path.GetFullPath(Path.Combine(dossier, nomFichier));

if (!chemin.StartsWith(dossier, StringComparison.OrdinalIgnoreCase))
    return Forbid();
Limiter l’impact
- Réduire les droits du compte applicatif IIS à ce dont il a besoin, afin qu’il ne puisse pas lire le reste du système.
- Sortir les secrets de
web.config: les placer dans un coffre-fort de secrets, ou au minimum chiffrer les sections sensibles. - Utiliser des identifiants dédiés à l’envoi d’e-mails, sans accès à une boîte mail ou à OneDrive.
- Activer le MFA systématiquement sur les comptes Office 365 et renouveler les identifiants compromis.
Réponse à incident (si compromission O365)
- Révoquer les sessions et les tokens (Microsoft Entra ID, ex-Azure AD) et forcer la réinitialisation des mots de passe.
- Activer le MFA et exiger une nouvelle authentification.
- Analyser OneDrive et la boîte mail pour identifier les fichiers exfiltrés, et vérifier les logs d’accès.
- Renouveler tous les identifiants trouvés dans les fichiers (SMTP, DB, API keys).
- Prévenir le DPO ou le service conformité si des données personnelles ont été exposées.
Enseignements
Une vulnérabilité Path Traversal peut sembler « simple » (lecture de fichier), mais une seule lecture de web.config peut suffire à une compromission totale si les comptes externes ne sont pas protégés.
Défense recommandée : validation côté serveur, principe du moindre privilège, MFA et détection d’anomalies.