Cet article décrit une vulnérabilité Local File Inclusion (LFI) confirmée lors d’un test, sur un endpoint qui accepte un template Liquid rendu côté serveur. Cette faille permet de lire des fichiers sensibles du système et de l’application.
Contexte
- Endpoint vulnérable :
PUT https://exemple.com/api/v1/site?fields=email_settings - Comportement : le corps attendu contient un template Liquid, utilisé ici pour générer des aperçus d’e-mails. Le template est rendu côté serveur sans restriction sur le tag
{% include %}. - Risque : le contenu de fichiers locaux s’affiche dans l’aperçu d’e-mail → exfiltration directe.
La faille : un template capable d’inclure des fichiers
Une LFI permet à un attaquant de forcer l’application à inclure et à rendre un fichier local. Avec Liquid, le tag {% include %} (ou son usage par variable) peut être détourné pour pointer vers n’importe quel fichier lisible par le process, comme /etc/passwd, /proc/self/environ, ou des fichiers de configuration contenant des secrets.
Liquid n’est pas vulnérable en soi : tout dépend de son implémentation et de sa configuration. L’implémentation Ruby, par exemple, refuse les
includepar défaut. Le risque apparaît lorsqu’un template envoyé par un utilisateur peut accéder au système de fichiers.
Preuve de concept
Corps de la requête envoyée à l’endpoint vulnérable (simplifié) :
PUT /api/v1/site?fields=email_settings HTTP/1.1
Host: exemple.com
Content-Type: application/json

{
  "email_settings": "{% include '/etc/passwd' %}"
}
Résultat : l’aperçu d’e-mail renvoie le contenu brut de /etc/passwd (ou du fichier ciblé), ce qui prouve la lecture du fichier.
Fichiers récupérés pendant le test (exemples) :
/etc/motd,/etc/issue,/etc/resolv.conf,/etc/hosts/etc/group,/etc/passwd,/etc/shadow/etc/mtab,/proc/self/environ,/proc/self/cmdline
Pourquoi /etc/shadow change tout
Ce fichier contient les empreintes de mots de passe du système et ne doit pas être lisible par les utilisateurs ordinaires. Pouvoir le lire indique que le process applicatif dispose de droits bien trop élevés. La faille ne se limite donc plus aux fichiers de l’application : elle expose aussi ceux du système.
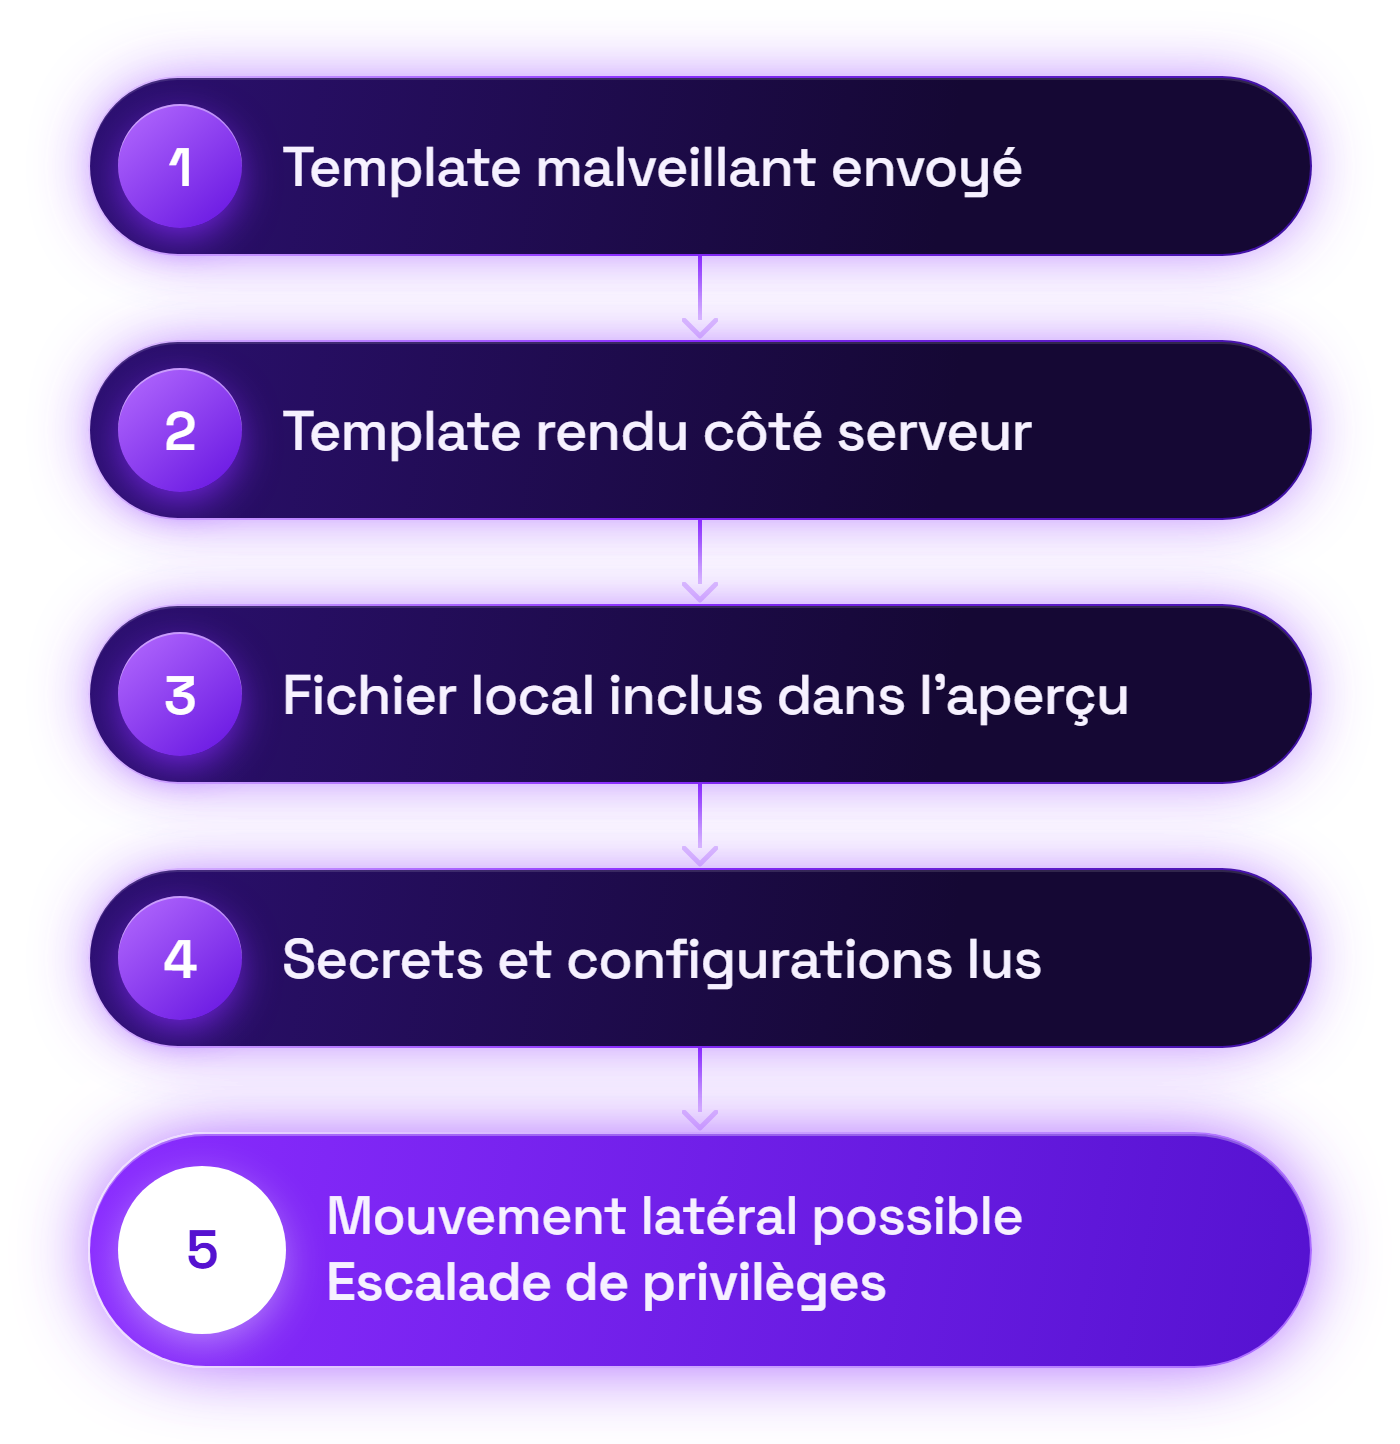
La chaîne d’attaque
- L’attaquant soumet un template Liquid malveillant via l’endpoint.
- Le serveur rend le template et inclut le fichier ciblé dans l’aperçu.
- L’attaquant lit les secrets, les variables d’environnement, les configurations et les logs.
- Avec ces informations (clés, mots de passe, endpoints internes), il peut effectuer un mouvement latéral et escalader ses privilèges.
Impact
- Accès à des secrets (mots de passe, tokens, configurations internes).
- Exposition de la topologie interne (IP, ports, points de montage).
- Fuite de logs et d’informations permettant d’automatiser une escalade.
- Selon les secrets obtenus et l’environnement, possibilité d’aller jusqu’à l’exécution de code à distance (RCE).
Comment s’en protéger
En urgence
- Désactiver ou restreindre l’endpoint si possible jusqu’au correctif.
- Empêcher les utilisateurs non autorisés d’envoyer des templates bruts rendus côté serveur.
- Examiner les secrets exposés et les renouveler immédiatement.
- Auditer les logs pour repérer les requêtes suspectes et les accès aux fichiers listés.
Correction durable
- Remplacer l’inclusion arbitraire par une liste de templates autorisés (allow-list).
- Isoler le moteur Liquid avec une exécution minimale : sans accès au système de fichiers pour les templates fournis par les utilisateurs, ou limité à un dossier dédié.
- Restreindre les droits système du process applicatif. Il ne doit jamais pouvoir lire
/etc/shadow. - Surveiller les rendus et déclencher des alertes sur les utilisations de
include.
Conclusion
Une LFI via un moteur de template (ici Liquid) est particulièrement dangereuse car elle transforme une fonctionnalité de rendu en vecteur d’exfiltration.
Protéger le rendu des templates (allow-list, sandbox, validation) et appliquer le principe du moindre privilège sur l’environnement d’exécution réduit fortement le risque.