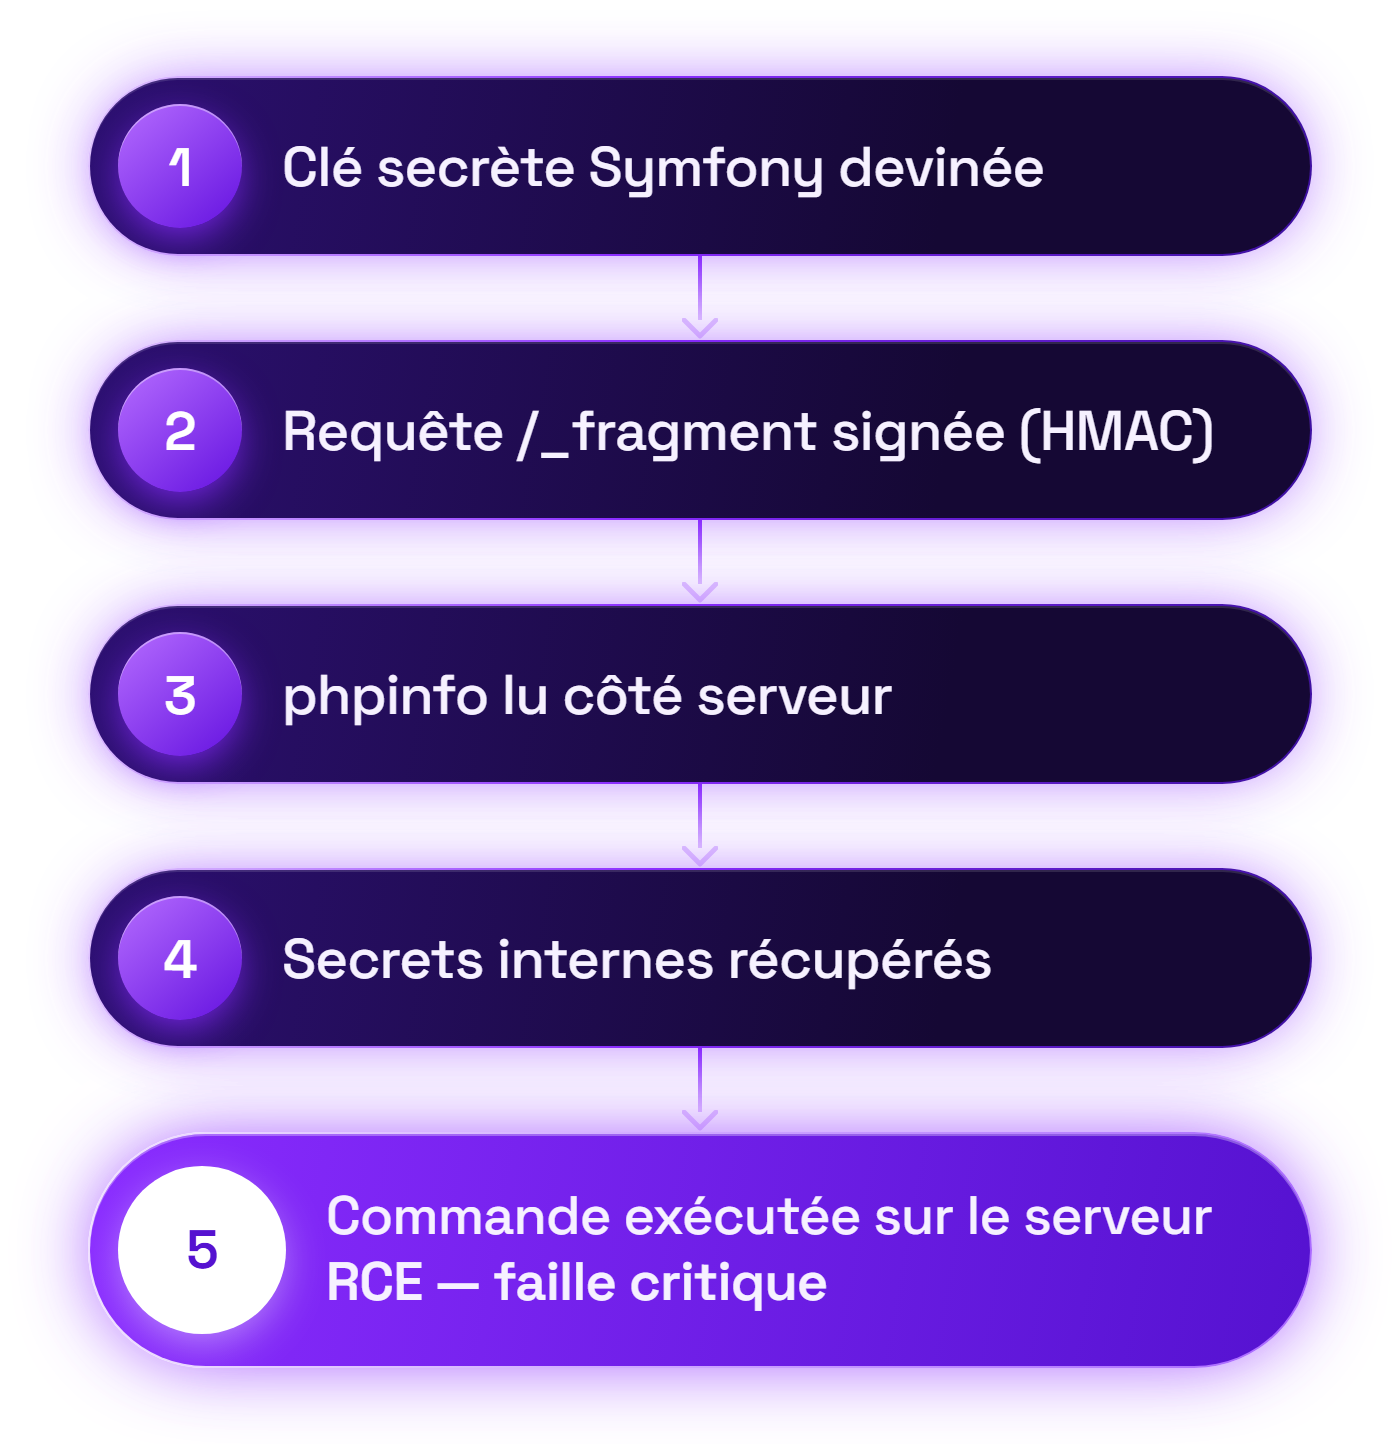
Cet article décrit l’exploitation, lors d’un audit, d’une clé secrète Symfony faible : signer des requêtes vers l’endpoint /_fragment, lire le fichier phpinfo, puis exécuter des commandes sur le serveur.
Contexte
Depuis sa création en 2008, Symfony est de plus en plus utilisé dans les applications PHP. C’est aujourd’hui un composant central de CMS connus comme Drupal, Joomla, eZPlatform (anciennement eZPublish) ou Bolt, et il sert souvent à construire des sites personnalisés.
L’une de ses fonctionnalités intégrées, conçue pour gérer les ESI (Edge-Side Includes), est la classe FragmentListener. Lorsqu’une requête arrive vers /_fragment, cet écouteur définit les attributs de la requête à partir des paramètres GET. Comme cela permet d’exécuter du code PHP, la requête doit être signée avec une valeur HMAC, dont la clé est stockée dans la configuration Symfony nommée secret.
La faiblesse : une clé secrète prévisible
Cette valeur secret sert aussi à construire les jetons CSRF et remember-me. Vu son importance, elle doit être très aléatoire. Pourtant, elle a souvent une valeur par défaut, ou il existe des moyens de l’obtenir, de la deviner hors ligne, ou de contourner le contrôle de signature. Le problème touche notamment Bolt, eZPlatform et eZPublish.
Ces valeurs par défaut sont fréquentes dans les CMS cités comme dans les applications sur mesure, car la documentation et les guides d’installation n’insistent pas assez sur leur importance.
Sur l’application auditée, la clé a pu être devinée : elle appartenait à une liste de clés usuelles. Cette liste publique est maintenue dans l’outil symfony-exploits d’Ambionics, qui sert aussi à vérifier qu’une application n’utilise pas l’une de ces clés.
Première vérification à faire côté défense : s’assurer que la valeur
secretn’est ni une valeur par défaut, ni présente dans cette liste de clés usuelles.
De la clé au code exécuté
Une fois la clé connue, il devient possible de signer soi-même les requêtes /_fragment et donc d’atteindre des _controller arbitraires.
La signature attendue est un HMAC-SHA256 de l’URL, calculé avec la clé secret. Le principe, avec une clé fictive, est le suivant :
import base64, hmac, hashlib
signature = base64.b64encode(
    hmac.HMAC(b'CLE_SECRETE', b'URL_DU_FRAGMENT', hashlib.sha256).digest()
)
En pointant le _controller vers phpinfo, l’aperçu a révélé de nombreux secrets de l’environnement (identifiants de base de données, clés d’API, variables sensibles telles que AWS_S3_ACCESS_SECRET ou GPG_KEYS). En pointant le _controller vers l’exécution d’une commande système simple (id), le serveur a répondu uid=82(www-data) gid=82(www-data), confirmant l’exécution de code.
Impact
L’exécution de commandes sur un serveur est une faille critique. Elle met en jeu la confidentialité, l’intégrité et la disponibilité de l’ensemble des données qui transitent par ce serveur, et peut permettre de rebondir sur le réseau interne, jusqu’à la compromission d’autres machines.
Historique de cette classe de faille
Avant /_fragment, Symfony gérait la génération de sous-parties d’une page via /_internal et /_proxy, qui faisaient essentiellement la même chose. Cela a produit plusieurs vulnérabilités au fil des ans, par exemple CVE-2012-6432, CVE-2014-5245 et CVE-2015-4050.
Depuis Symfony 4, la clé secret est générée à l’installation et la page /_fragment est désactivée par défaut. On pourrait donc penser que la combinaison d’une clé faible et de /_fragment activé est rare. Ce n’est pas le cas : de nombreux frameworks s’appuient sur d’anciennes versions de Symfony (la 2.x reste présente), définissent une clé statique ou la génèrent mal, et activent l’ESI, donc la page /_fragment. D’autres vulnérabilités de moindre impact peuvent aussi permettre de récupérer le secret, même généré correctement.
Comment s’en protéger
- Générer une clé
secretaléatoire et unique par environnement, et vérifier qu’elle n’appartient pas aux listes de clés usuelles. - Mettre à jour Symfony vers une version maintenue, où
/_fragmentest désactivé par défaut. - Désactiver l’ESI et l’endpoint
/_fragments’ils ne sont pas utilisés. - Ne jamais exposer
phpinfoni d’autres pages de diagnostic en production : elles divulguent les secrets de l’environnement. - Sortir les secrets de l’environnement et de la configuration vers un coffre-fort dédié, et renouveler ceux qui ont pu être exposés.
- Restreindre les droits du process applicatif et surveiller les appels à
/_fragment.
Conclusion
Une clé secret traitée comme un simple paramètre de configuration peut suffire à transformer une fonctionnalité interne de Symfony en exécution de code à distance.
Une valeur aléatoire par environnement, une version à jour et le principe du moindre privilège réduisent fortement le risque.